Challenge « HTTP Basic » du parcours Detecting Web Attacks. (https://app.letsdefend.io/challenge/http-basic-auth)
Introduction
On reçoit des logs indiquant une potentielle attaque, directement depuis un fichier .pcap , nous utiliserons Wireshark afin de mener une
1 – How many HTTP GET requests are in pcap ?
Pour filtrer et analyser les requêtes, il faut se concentrer sur les éléments HTTP et les méthodes GET
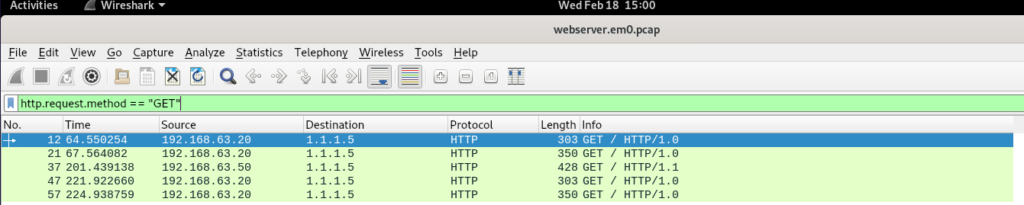
On peut voir, après l’application du filtre, qu’il y a 5 requêtes HTTP GET.
2 – What is the server operating system ?
3 – What is the name and the version of the web server software ?
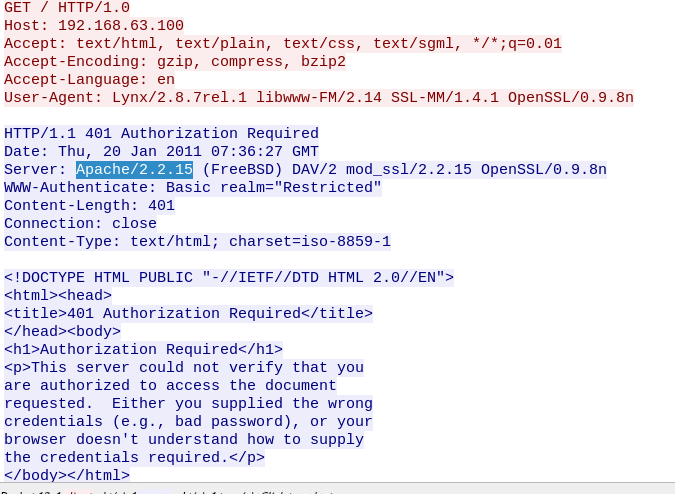
En sélectionnant la requête, on peut « suivre » cette dernière. Dès lors, nous pouvons suivre plus clairement les échanges et ainsi accéder aux informations suivantes : Apache/2.2.15 et FreeBSD
4 – What is the version of OpenSSL running on the server ?
Dans les échanges avec le serveur, on peut voir le retour via OpenSSL et donc sa version :
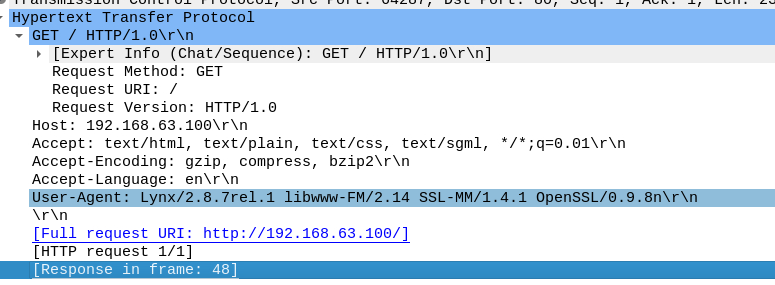
Ici, OpenSSL/0.9.8n
5 – What is the client’s user-agent information .
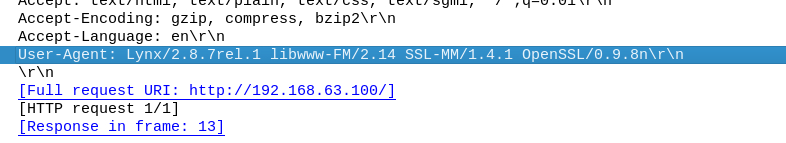
Toujours dans l’analyse des requêtes, on peut voir l’User-Agent qui nous permet de récupérer un grand nombre d’informations :
6 – What is the username used for Basic Authentification?
7 – What is the user password used for Basic Authentification ?
Les requêtes HTTP nous permettent d’analyser et voir le contenu HTTP qui transite. Ici, pour l’authentification Basic, les credentials sont envoyés directement en base64.
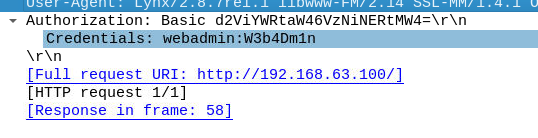
Une fois décodé (merci Wireshark de gérer ça directement), on peut voir les identifiants :
Username: webadmin
Password: W3b4Dm1n
Laisser un commentaire